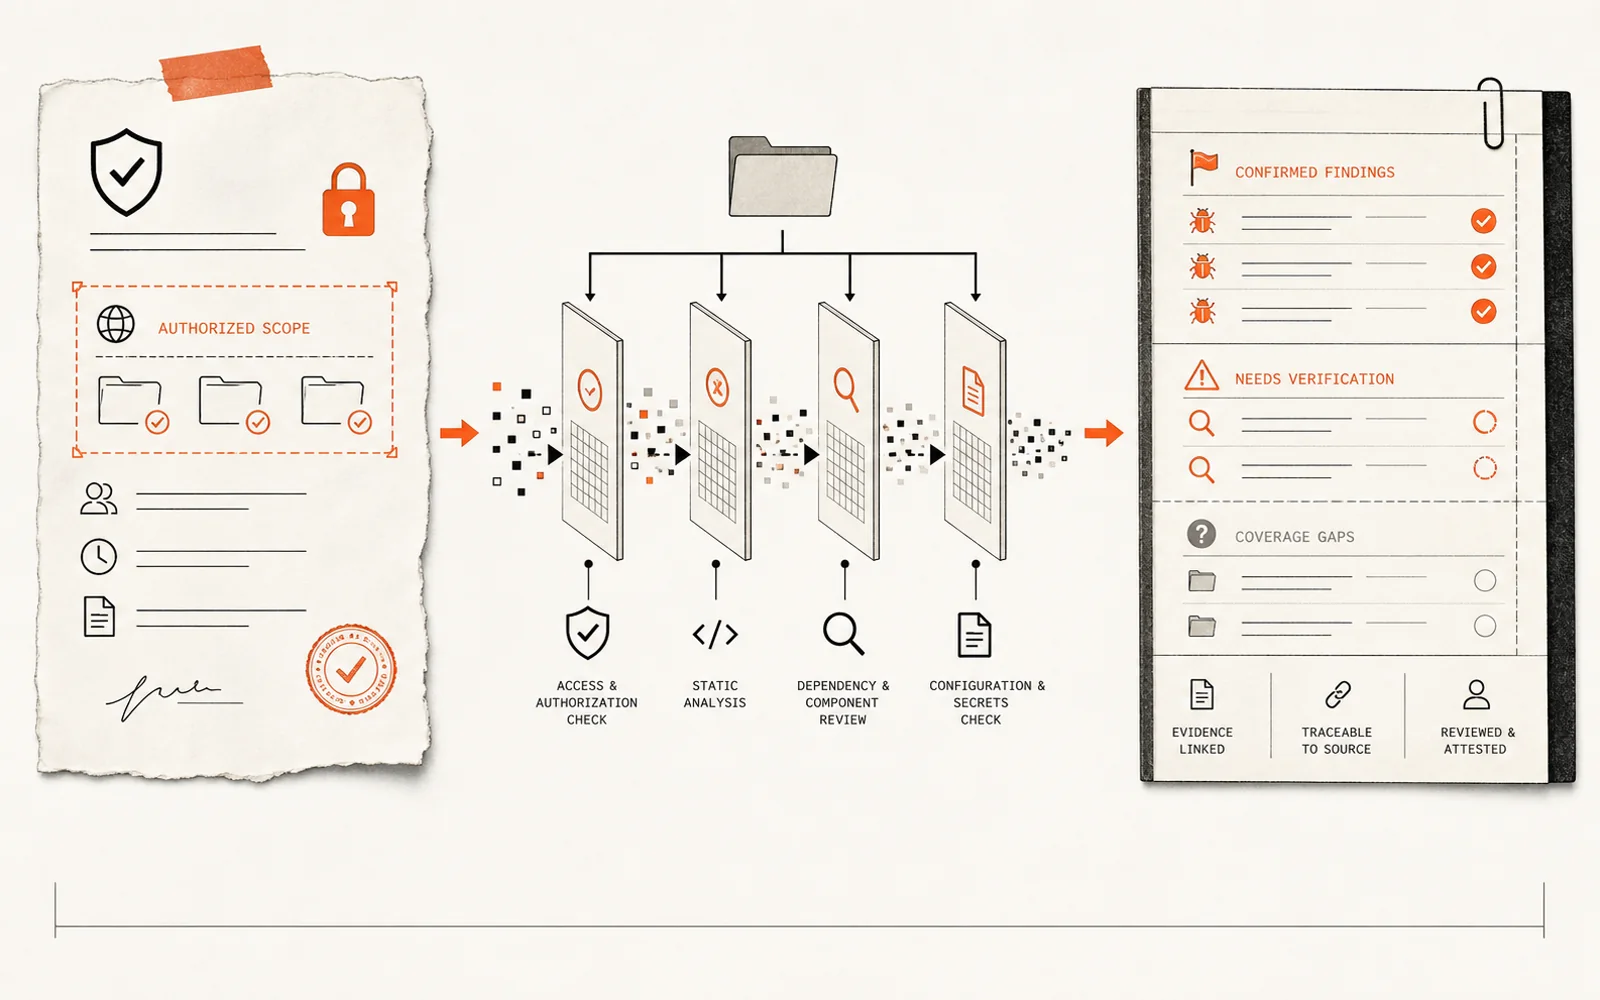
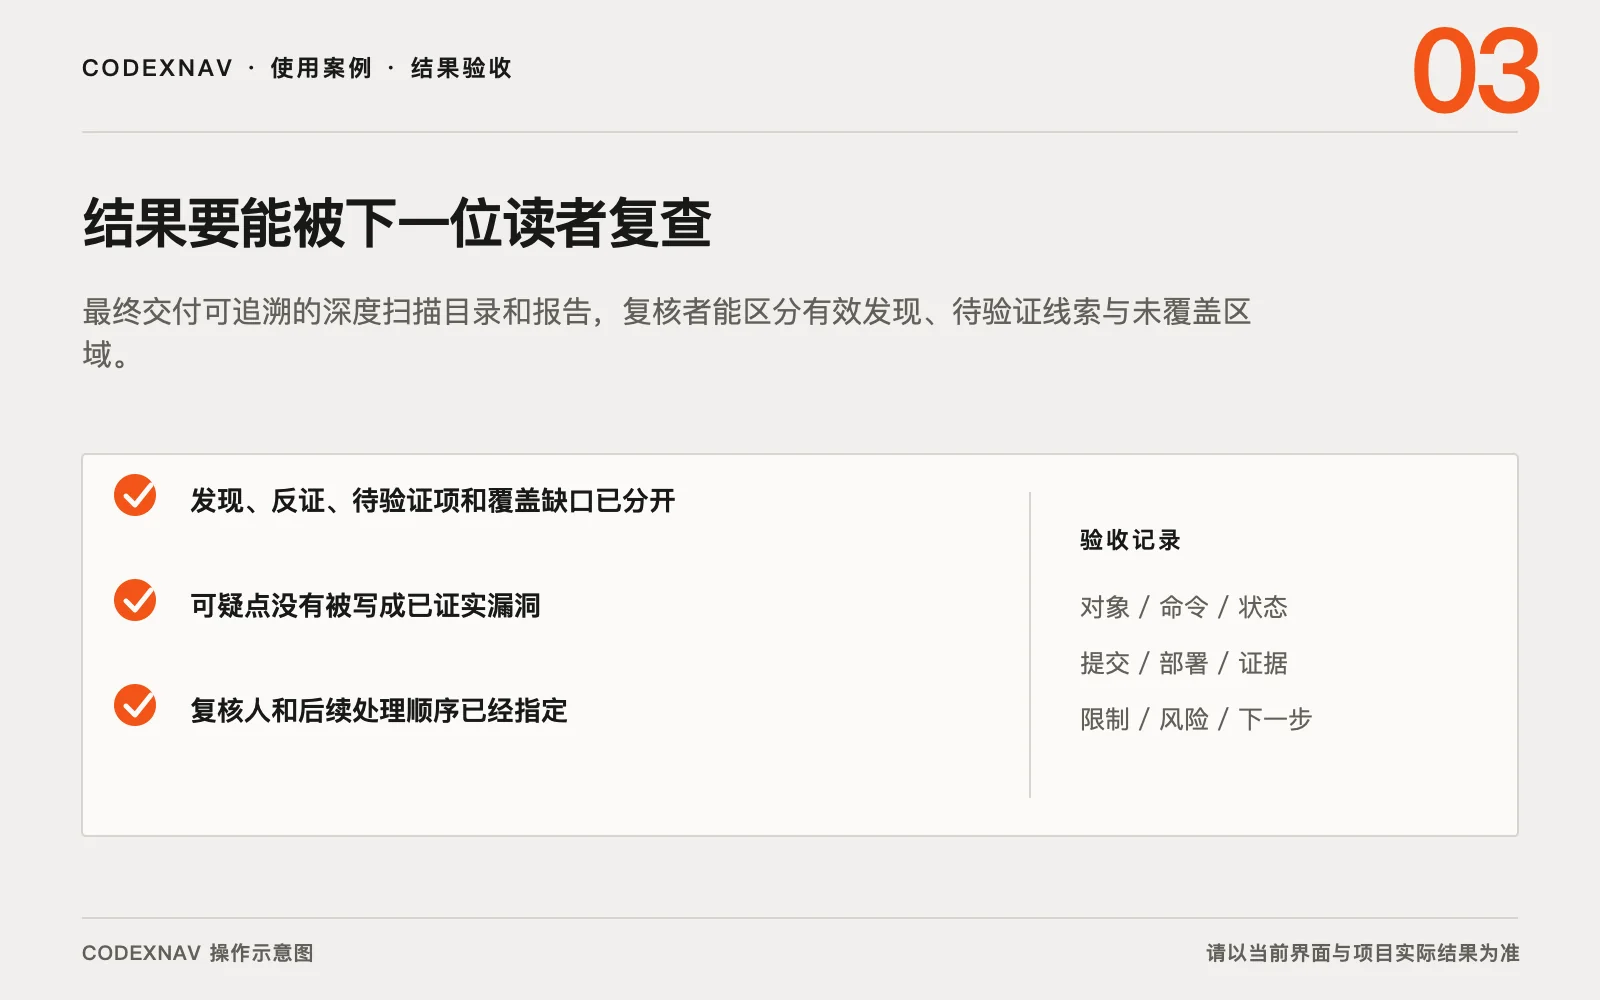
深度扫描结束时应留下扫描目录、report.md、发现清单、覆盖状态、输入范围和运行条件。验收者能从报告回到源文件,看到候选问题怎样被发现、验证和汇总,也能知道哪些区域只得到部分覆盖。报告中的可疑点仍需负责人确认,不能直接改写成已证实漏洞。
先确认授权和隔离条件
只对你拥有或得到明确书面授权的仓库、组件和环境运行扫描。把仓库路径、允许目录、排除项、负责人和授权期限写进范围说明。高风险安全工作应放进隔离环境,默认断开不必要的网络、生产身份和无关凭据。工具能够访问的每个目录、主机和下游服务都应属于授权边界。
本文演示桌面端 Security 工作台。安装并启用 Codex Security 插件,确认账户具备相应访问能力,管理员也可能禁用插件。CLI 插件流程与 Codex cloud 扫描属于不同入口,不能照搬本文界面步骤。先准备一个能够构建或运行测试的本地检出,再用 SECURITY.md 写下威胁模型、安全不变量、报告标准和排除项。构建命令与仓库约束可以放在 AGENTS.md。大型单体仓库优先选一个有清楚所有者和安全边界的服务目录。
用标准扫描校准范围
官方建议先跑一次标准扫描。它能暴露路径选错、构建信息不足和威胁模型含糊等问题,也给深度扫描提供一份可比较的初始结果。在安全工作台选择 Codebase,确认仓库、分支、最新修订和扫描目录,先关闭 Deep scan。
标准扫描结束后查看发现、覆盖与活动记录。若关键入口没有进入范围,先调整目录或安全上下文。若大量结果依赖同一项未知配置,补充该配置的真实边界。可见结果是一份范围合理、负责人看得懂的标准报告,告警数量只作辅助信息。
保存这份基线报告,记录它的修订、用时、完成状态和主要缺口。深度扫描结束后用相同分类比较新增发现、关闭线索和覆盖变化。两次运行的范围不同就不要直接比较数量,先解释差异来自哪里。
再启动深度扫描
回到同一仓库或目录,打开 Deep scan。深度扫描会用更多时间和资源进行多轮发现,并复核仍然成立的候选,最后汇总发现与覆盖情况。它适合标准扫描之后的更彻底评估,不支持 PR 或差异范围,变更审查应使用专门的 Changes 工作流。
开始后保存扫描标识和所选修订。工作台会显示威胁建模、发现、验证、影响与路径分析、报告和收尾等阶段。可以离开工作台后再回来查看,也可以打开活动记录了解当前任务。不要因为运行时间较长就临时放宽权限或把生产凭据放入环境。
深度扫描支持限制并发、发现轮次和运行时间。max_time_hours 需要 Codex Security 插件 0.1.19 或更高,默认配置文件位于 ~/.codex/codex-security/config.toml,设置 CODEX_HOME 时则使用对应目录。较小的上限能控制资源,也可能漏掉发现。时间到期时,系统会保留已完成工作并汇总结果。若没有工作单元完成源代码审查,报告会标出部分覆盖,不能把它当成完整审计。
逐条复核并保留反证
先按攻击者可控输入、信任边界和敏感动作整理候选。每条发现核对入口是否可达,身份与配置前提是否真实,现有校验能否阻断路径,影响是否落在授权组件内。能证明路径不成立的代码、测试或配置同样要保留,它们解释了为什么一条候选被降级或关闭。
验证只使用隔离环境和安全样例。不要对生产系统执行利用,也不要为追求证据扩大到未授权目标。材料不足时标记待验证,列出需要组件负责人回答的问题。深度扫描减少了多次运行之间的波动,仍不能保证找出所有问题,也不能替代人工威胁建模。
收束成一份审计包
最终报告列出扫描修订、范围、配置、完成状态、确认发现、待验证线索、关闭项、覆盖缺口和建议顺序。负责人复核每条高影响发现后再决定修复。需要复扫时保留旧扫描目录,新结果应指向新的修订和运行条件,不能覆盖原始证据。
风险与限制
深度扫描会消耗更多时间和额度,仓库越大,范围设计越重要。依赖运行时身份、外部策略或未提供配置的路径可能无法证实。部分覆盖、扫描错误和未发现问题都应如实交付。安全结论由授权团队承担,模型输出只是可审查材料。
交付清单
- 授权范围、负责人和隔离条件已经记录
- 标准扫描已用于校准目录和安全上下文
- 深度扫描绑定明确修订并保存扫描目录
- 发现、反证、待验证项和覆盖缺口已分开
- 可疑点没有被写成已证实漏洞
- 复核人和后续处理顺序已经指定